Aunque estos navegadores cuentan con aplicaciones legítimas en privacidad, marketing digital y administración de cuentas, también pueden ser aprovechados por organizaciones delictivas para desarrollar operaciones fraudulentas a gran escala.
La investigación destaca que la incorporación de inteligencia artificial y herramientas de automatización ha incrementado estas capacidades, reduciendo los recursos técnicos y humanos necesarios para administrar grandes volúmenes de cuentas.
Cómo funcionan los navegadores antidetect
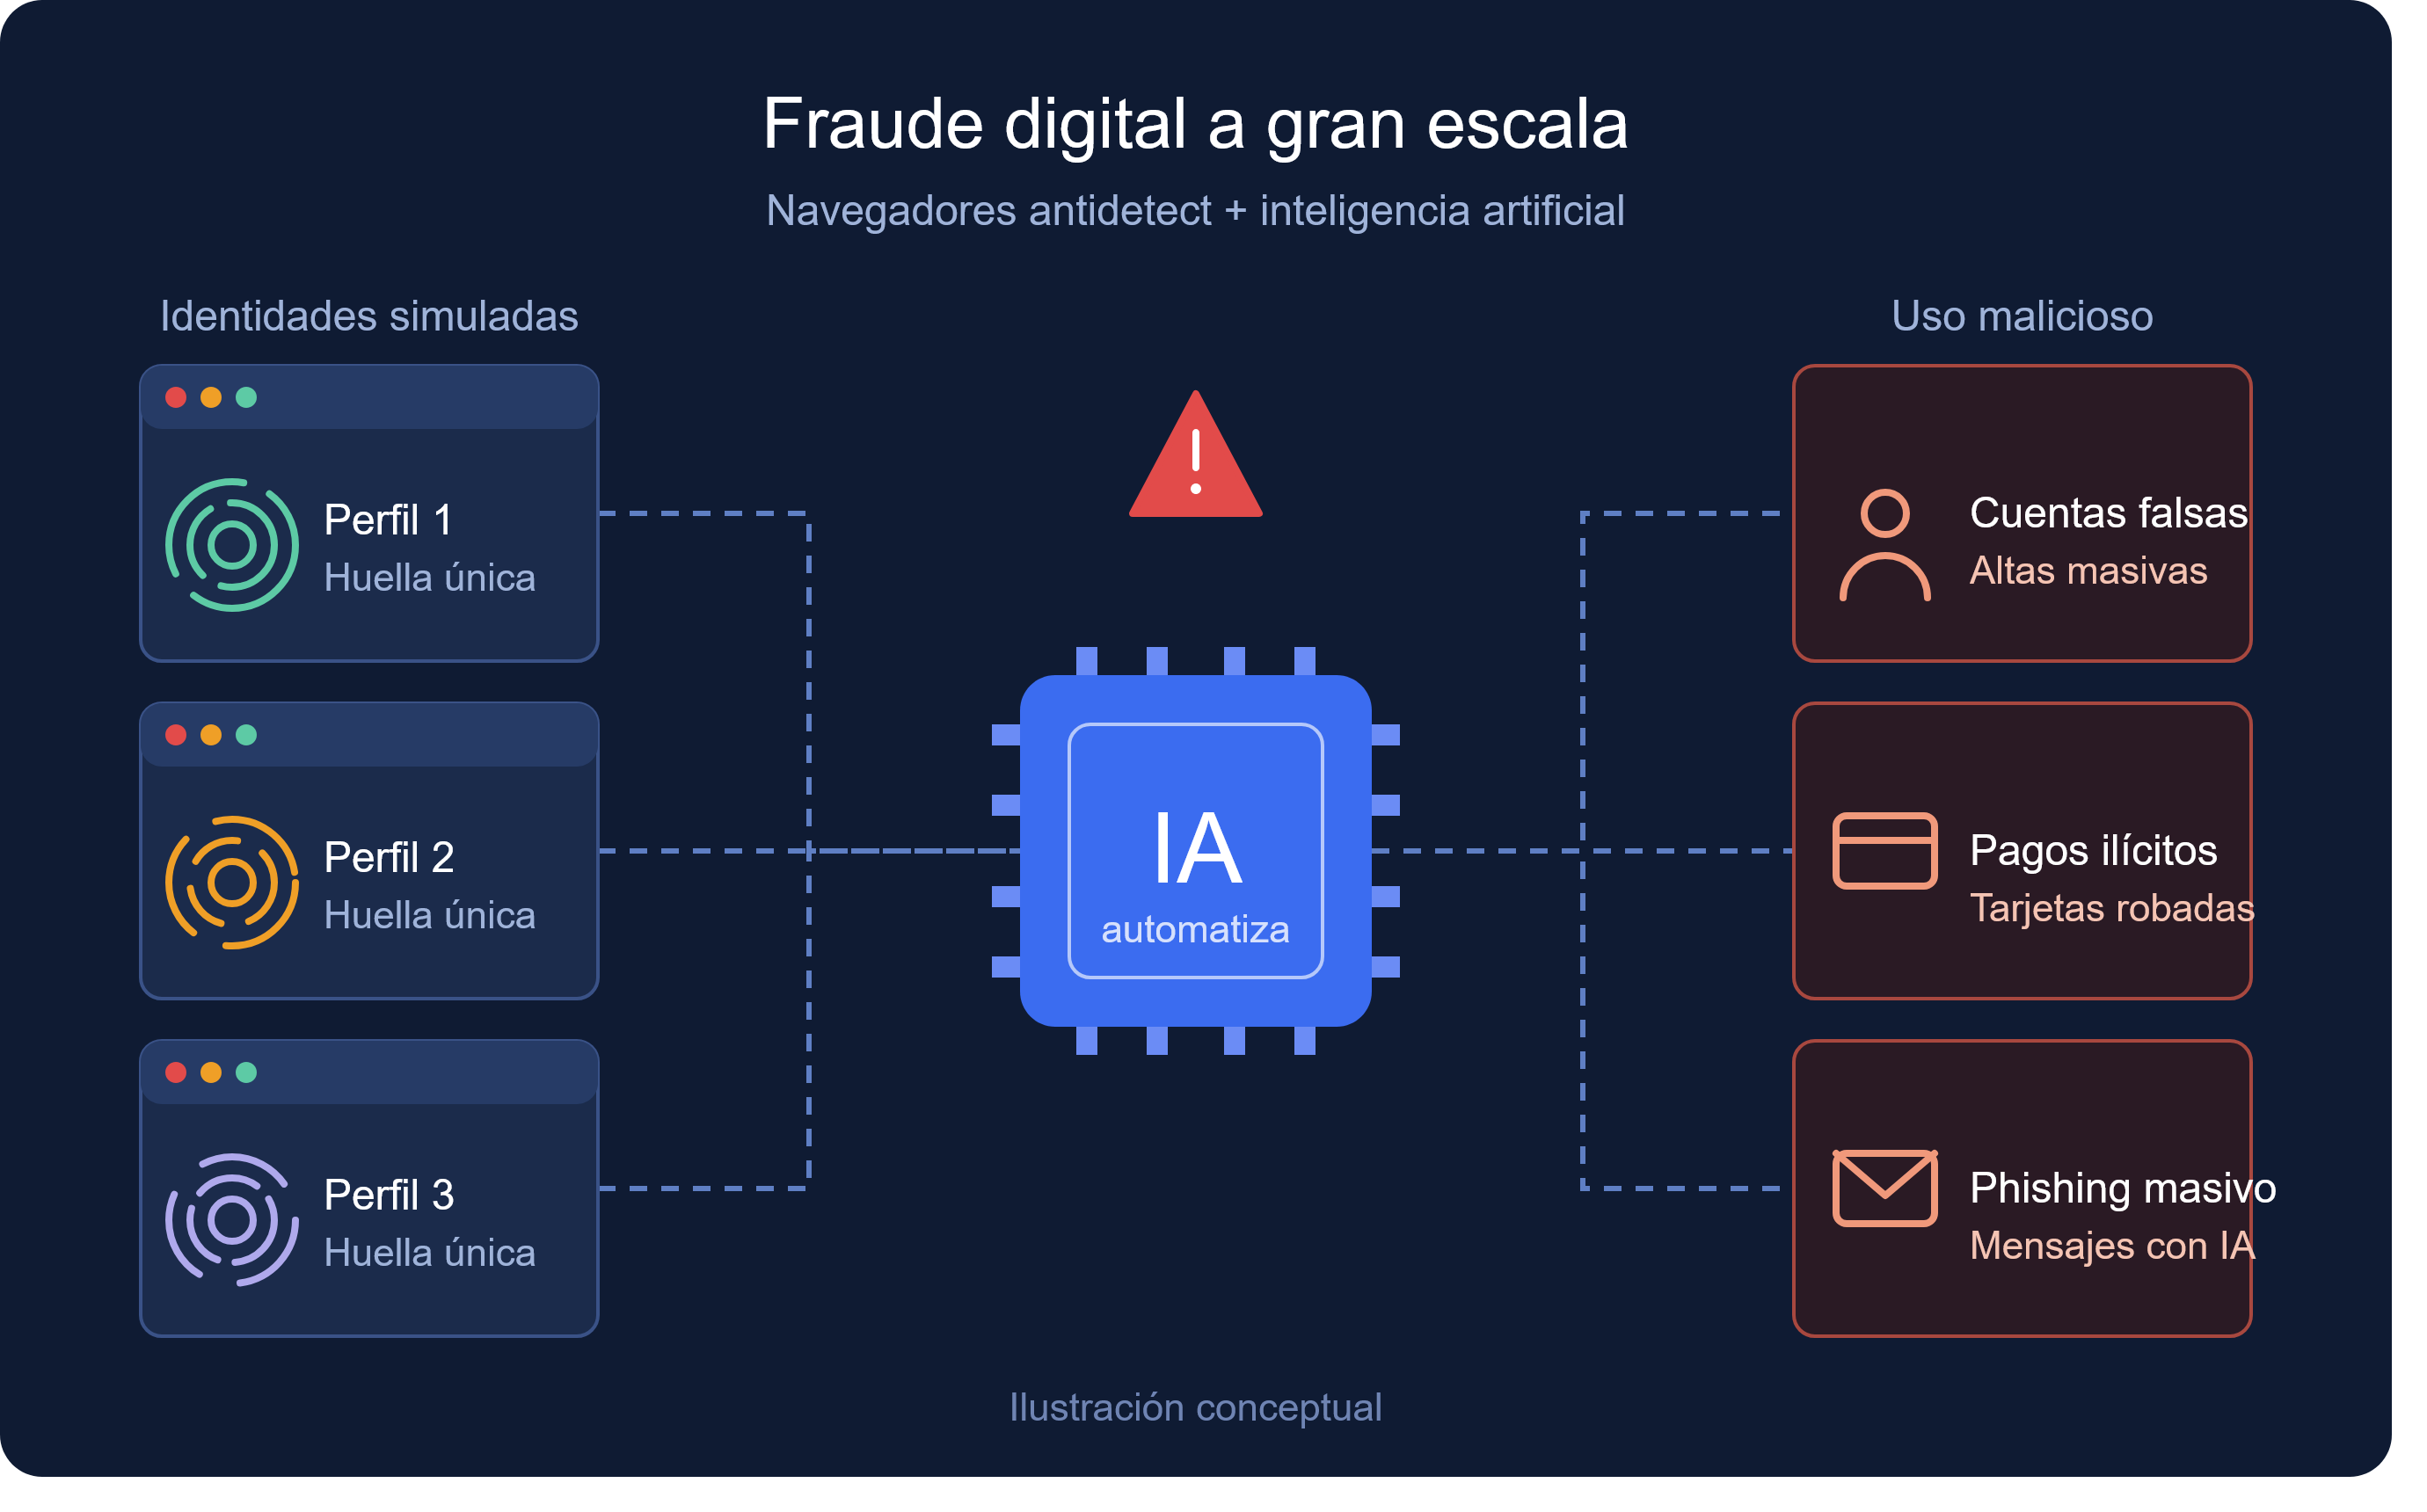
Los navegadores antidetect utilizan técnicas de modificación de huellas digitales, conocidas como fingerprint spoofing, para alterar los parámetros mediante los cuales los sitios web identifican dispositivos y sesiones.
Entre estos parámetros se encuentran la resolución de pantalla, zona horaria, características gráficas, configuración del navegador, fuentes instaladas e información asociada al dispositivo.
Al modificar estas señales, cada perfil puede presentar características técnicas distintas, dificultando la identificación de conexiones entre cuentas administradas desde una misma infraestructura.
Esta tecnología plantea desafíos para plataformas como Facebook, Instagram, TikTok, Google y otras redes sociales, cuyos sistemas de seguridad combinan información del dispositivo, comportamiento de usuarios y patrones de actividad para detectar operaciones sospechosas.
Sin embargo, la modificación de huellas digitales no garantiza la evasión de todos los controles, ya que las plataformas también utilizan otros mecanismos de correlación y análisis.
Aplicaciones identificadas en el fraude financiero
Check Point describe distintos escenarios en los que estas herramientas pueden facilitar actividades fraudulentas:
- Toma de control de cuentas: utilización de sesiones o credenciales comprometidas para acceder a servicios financieros, plataformas digitales y billeteras de criptomonedas.
- Fraude con tarjetas: ejecución de transacciones o pruebas de medios de pago robados utilizando perfiles que aparentan corresponder a usuarios independientes.
- Solicitudes fraudulentas de crédito: creación o utilización de identidades falsas para presentar solicitudes ante instituciones financieras.
- Cuentas artificiales: administración masiva de perfiles destinados a generar interacciones ficticias, ingresos publicitarios irregulares o actividades coordinadas.
Estas modalidades pueden dificultar la detección temprana cuando los sistemas antifraude dependen principalmente de señales de identificación del navegador o del dispositivo.
Inteligencia artificial y automatización del fraude
Uno de los aspectos destacados es la integración de inteligencia artificial con tecnologías de automatización, incluyendo herramientas compatibles con Model Context Protocol (MCP).
Esta combinación permite automatizar tareas como la generación de contenido, administración de perfiles y ejecución de determinadas interacciones digitales.
Según los antecedentes descritos, estas capacidades reducen significativamente las barreras de entrada para desarrollar operaciones que anteriormente requerían equipos especializados.
Asimismo, un informe de inteligencia de amenazas atribuido a Anthropic describe campañas dirigidas a plataformas financieras y de criptomonedas, en las que los atacantes combinaron navegadores antidetect, infraestructura de conexiones residenciales y herramientas automatizadas para intentar superar controles de verificación de identidad.
En estos escenarios, las cuentas fraudulentas pueden construir historiales de actividad aparentemente legítima antes de ser utilizadas en operaciones ilícitas, dificultando su identificación durante las etapas iniciales.
Riesgos para redes sociales y plataformas digitales
Además del fraude financiero, estas tecnologías pueden facilitar operaciones de Comportamiento Inauténtico Coordinado (CIB), mediante la creación y administración de redes de cuentas que aparentan representar usuarios independientes.
Estas actividades pueden utilizarse para difundir desinformación, generar interacciones artificiales, manipular conversaciones públicas o ejecutar campañas coordinadas.
La incorporación de inteligencia artificial aumenta la capacidad de producir contenido y gestionar múltiples perfiles, lo que representa un desafío adicional para los sistemas de moderación y detección de las plataformas.
No obstante, la efectividad de estas operaciones depende de diversos factores, incluidos los mecanismos de autenticación, los controles de comportamiento y las capacidades de investigación implementadas por cada servicio.
Implicancias para América Latina
Aunque la investigación no presenta cifras específicas sobre incidentes en América Latina, las técnicas descritas representan un riesgo potencial para bancos, fintech, plataformas de comercio electrónico y proveedores de servicios financieros digitales de la región.
La expansión de los servicios financieros digitales y los procesos de incorporación remota de clientes incrementa la importancia de contar con mecanismos de verificación de identidad capaces de identificar señales de automatización, suplantación y vinculación entre cuentas.
En particular, las plataformas que utilizan controles KYC (Know Your Customer) deben considerar que una identidad aparentemente válida o una huella digital consistente no constituyen, por sí solas, evidencia suficiente de legitimidad.
Por ello, resulta relevante complementar la identificación de dispositivos con análisis transaccional, controles de identidad, monitoreo continuo y mecanismos de detección de comportamientos anómalos.
Análisis: nuevos desafíos para la prevención del fraude digital
La investigación de Check Point refleja una evolución en las capacidades disponibles para los actores que participan en operaciones de fraude y abuso de plataformas digitales.
La combinación de navegadores antidetect, inteligencia artificial y automatización permite incrementar la escala de estas actividades, al mismo tiempo que dificulta la identificación de relaciones entre cuentas y dispositivos.
Desde la perspectiva de prevención de fraudes, este escenario evidencia la necesidad de adoptar estrategias de detección multicapa, evitando depender exclusivamente de las huellas digitales del navegador como mecanismo de identificación.
Entre las medidas relevantes se encuentran el análisis de vínculos entre cuentas, la identificación de patrones transaccionales, la evaluación de riesgo durante el onboarding y el monitoreo de comportamientos posteriores a la creación de cuentas.
También resulta importante incorporar capacidades de detección de automatización y fortalecer la correlación de señales provenientes de distintos canales digitales.
En conclusión, los navegadores antidetect no representan necesariamente una amenaza por su existencia o utilización legítima, sino por su posible combinación con herramientas de automatización e inteligencia artificial para facilitar actividades fraudulentas.
Este escenario refuerza la importancia de evolucionar desde controles centrados principalmente en el dispositivo hacia modelos integrales de prevención, capaces de evaluar conjuntamente identidad, comportamiento, transacciones y relaciones entre usuarios.