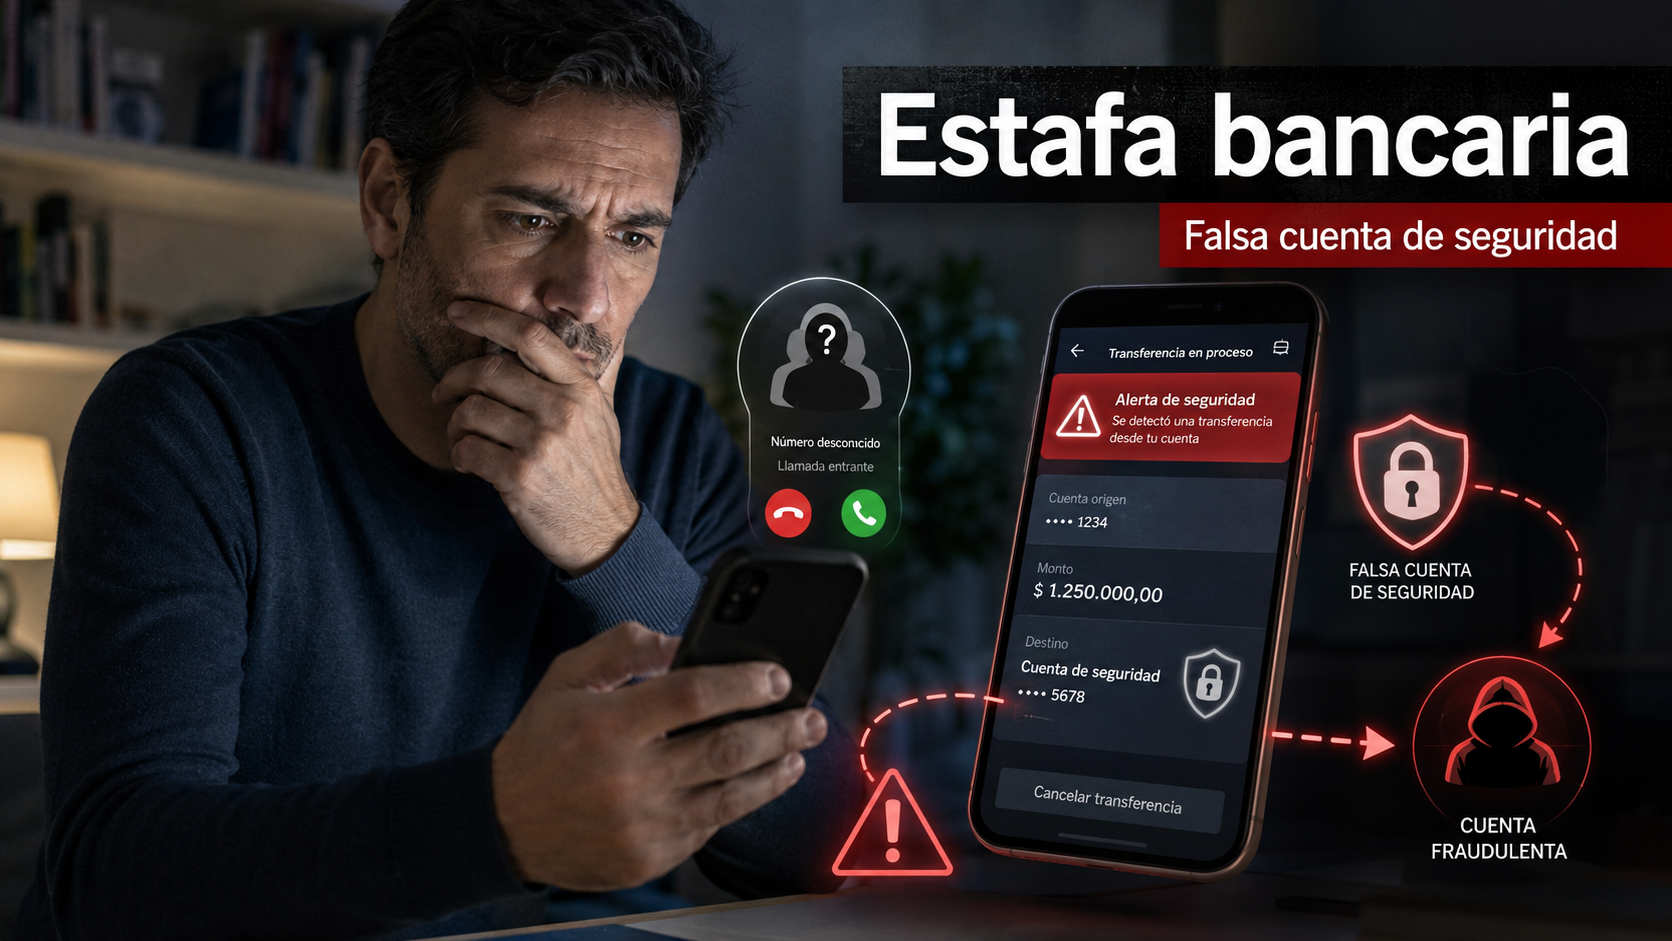
A diferencia de otros fraudes, los atacantes no necesariamente solicitan contraseñas, claves o códigos de seguridad. Su estrategia consiste en generar confianza y hacer creer al cliente que están intentando proteger su dinero.
El engaño comienza con una falsa alerta
En uno de los casos denunciados ante la Fiscalía General de la Nación de Colombia, los estafadores contaban con información relacionada con los productos financieros de la víctima. Durante la llamada, una persona se presentó como funcionaria bancaria y comenzó a consultar por determinadas operaciones que supuestamente habían generado una alerta.
Posteriormente, la comunicación fue derivada a un segundo supuesto funcionario del área de seguridad, reforzando la apariencia de estar frente a un procedimiento legítimo del banco.
Los delincuentes incluso aseguraron que no necesitaban contraseñas ni información confidencial, aumentando la confianza de la víctima.
La falsa “cuenta de seguridad”
Una vez establecida la confianza, los falsos funcionarios guiaron a la víctima dentro de su propia aplicación bancaria.
Como parte del supuesto protocolo de protección, le indicaron que debía crear o utilizar una denominada “cuenta de seguridad” y posteriormente trasladar allí sus fondos para evitar que fueran sustraídos.
La víctima terminó realizando personalmente las transferencias, convencida de que estaba protegiendo su dinero. Sin embargo, los recursos fueron enviados a una cuenta controlada por terceros.
Este tipo de fraude demuestra cómo las técnicas de ingeniería social pueden lograr que una persona autorice una operación legítima desde el punto de vista técnico, pero ejecutada bajo engaño.
Principales señales de alerta
Existen algunas situaciones que deberían generar sospecha inmediata:
- Un supuesto funcionario bancario solicita realizar transferencias mientras mantiene una llamada telefónica.
- Se pide crear una “cuenta de seguridad” o trasladar dinero para proteger los fondos.
- El interlocutor guía paso a paso al cliente dentro de su aplicación bancaria.
- Se solicita modificar configuraciones o mecanismos de seguridad.
- Existe presión para actuar rápidamente y evitar que el cliente contacte directamente al banco.
El hecho de que una persona conozca el nombre del cliente, productos financieros o determinada información bancaria no garantiza que realmente pertenezca a la entidad financiera. Estos antecedentes pueden haber sido obtenidos previamente y utilizados para hacer más creíble la estafa.
Recomendaciones para evitar este tipo de fraude
Ante una llamada sospechosa, la principal recomendación es interrumpir inmediatamente la comunicación.
El cliente debería contactar directamente a su institución financiera utilizando exclusivamente los canales oficiales disponibles en la aplicación, sitio web o números de atención conocidos.
También se recomienda no realizar transferencias hacia supuestas cuentas de seguridad, no seguir instrucciones para mover dinero durante una llamada y desconfiar de cualquier persona que genere presión o urgencia para ejecutar una operación financiera.
La evolución de estas estafas demuestra que los ciberdelincuentes ya no dependen únicamente del robo de contraseñas. La manipulación psicológica, el conocimiento previo de información personal y la construcción de escenarios aparentemente legítimos se están convirtiendo en herramientas cada vez más relevantes para concretar fraudes bancarios.
Fuente: Información basada en un caso reportado por El Colombiano el 10 de agosto de 2026.